Serwerownie w ogniu. Rosyjska wojna informacyjna ma wreszcie fizyczny adres
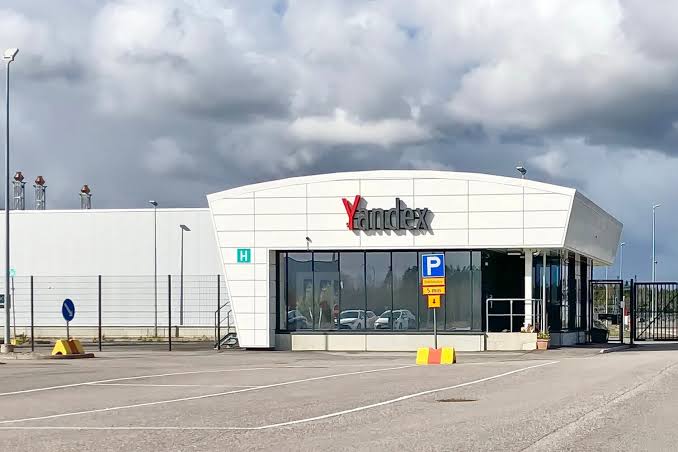
Trzy uderzenia dronów w centra danych Yandexu w ciągu czterech dni to coś więcej niż kolejny epizod wojny. To sygnał, że infrastruktura cyfrowa stała się celem, a Polska powinna wyciągnąć z tego wnioski, zanim zacznie się święcić zwycięstwa.
Kronika trzech dni
8 października dron uderzył w centrum danych w Sasowie w obwodzie riazańskim. Yandex poinformował o pożarze i całkowitym wstrzymaniu pracy obiektu. Następnego dnia celem było centrum w obwodzie kałuskim, gdzie według spółki wyłączone zostały niektóre moduły. W niedzielę 11 października przyszła kolej na Włodzimierz, gdzie działanie również zostało zawieszone w całości. Kurs akcji spółki na giełdzie moskiewskiej spadł po pierwszym ataku o ponad trzy procent.
Awarie odczuli także zwykli Rosjanie. Przestały działać usługi zależne od chmury Yandexu, m.in. serwisy Rosyjskich Kolei, operatora MegaFon i kilku mediów. W Sasowie stały dwa z trzech superkomputerów, na których firma trenuje własne modele językowe. Kijów oficjalnie nie przyznał się do ataków, ale prezydent Zełenski mówił o odpowiedzi „w lustrzany sposób” na rosyjskie ataki na ukraińskie centra danych.
Pokusa łatwej narracji
W sieci natychmiast zawrzało. Według jednej z wersji po uderzeniach „umilkły” rosyjskie farmy botów wspierające amerykański ruch MAGA i niemiecką AfD. Za dowód służy wykres Cloudflare Radar, który pokazuje gwałtowny spadek automatycznego ruchu z sieci Yandexu (AS13238). Liczby, jakie krążą w publikacjach, bywają jednak sprzeczne, od ułamka procenta do kilku procent dawnego szczytu.
Warto zachować chłodną głowę. Radar mierzy udział żądań HTTP klasyfikowanych jako automatyczne w ruchu z danej sieci i nic ponadto. Yandex to przede wszystkim wyszukiwarka, a więc ogromny operator legalnych robotów indeksujących. Gdy część serwerów przestaje działać, jego roboty milkną, i to w pełni wyjaśnia wykres. Nie mamy dowodu, że centra w Sasowie czy Włodzimierzu sterowały sieciami fałszywych kont ani że generowały teksty dla zagranicznych botów. Nie ma też niezależnych danych o spadkach aktywności wokół AfD o 56 proc. czy wokół MAGA o 94 proc.; te liczby krążą bez źródła i wyglądają na mieszankę różnych pomiarów.
To, co jest pewne
Nie oznacza to, że teza jest absurdalna. Rosyjska infrastruktura wpływu jest dobrze udokumentowana. Według czwartego raportu Europejskiej Służby Działań Zewnętrznych z marca 2026 r. powiązana z Rosją sieć Storm-1516 prowadziła w 2025 roku ponad 450 stron skierowanych do odbiorców w USA, Niemczech, Francji i Mołdawii, a pojedyncze materiały miały od kilku tysięcy do kilku milionów wyświetleń. Fałszywe media, podróbki prawdziwych portali i sztuczne zwiększanie zasięgów to codzienność. Brakuje jedynie dowodu, że akurat te centra danych były ich nerwem.
Dlaczego Polska powinna słuchać uważnie
Dla nas to nie abstrakcja. Polskie wybory, polska debata o Ukrainie i polska granica z Białorusią to naturalne pola rosyjskich operacji. Dlatego lekcja jest podwójna. Po pierwsze, wojna hybrydowa przestała być metaforą: cyfrowa infrastruktura ma swoje fizyczne adresy i może być celem uderzeń w obu kierunkach. Własne centra danych, łącza i chmury trzeba chronić tak samo jak elektrownie czy stacje transformatorowe.
Po drugie, odpowiedź państwa nie może ograniczyć się do liczenia wykresów. Najsłabszym ogniwem Rosji są dziś importowane akceleratory graficzne i sprzęt do obliczeń wysokiej wydajności. Odtworzenie zniszczonej mocy obliczeniowej zależy od dostaw obchodzących sankcje przez państwa trzecie. Polska, jako państwo frontowe i tranzytowe, powinna naciskać w Brukseli na szczelność kontroli eksportu, a równolegle na przejrzystość platform społecznościowych: kto kupuje reklamy, kto zarządza sieciami kont i jak szybko się je wykrywa.
Ostrożność jako przewaga
Wiarygodność jest w tej wojnie bronią równie realną jak dron. Jeżeli oparcie mocnej tezy o wątły dowód skończy się kompromitacją, najwięcej skorzysta Kreml, który od lat przekonuje, że krytycy Rosji szerzą własną propagandę. Dlatego fizyczne szkody warto opisywać jako fakt, a wpływ na sieci dezinformacji jako hipotezę. Jeśli w ciągu najbliższych tygodni niezależni badacze pokażą mierzalny spadek aktywności konkretnie wskazanych sieci kont, będzie to przełom. Jeśli nie, pozostanie wniosek, że rosyjska infrastruktura wpływu jest bardziej rozproszona, niż byśmy chcieli.
Co będzie dalej
Otwarte pozostaje, czy skutki ujawnią się w danych samych platform i czy rosyjskie służby przeniosą operacje do innej infrastruktury. Równie ważne jest to, jak szybko Yandex przywróci działanie i które usługi pozostaną ograniczone najdłużej. Dopiero te obserwacje dadzą pierwsze porównanie, które wytrzyma krytyczną debatę. Do tego czasu redakcje powinny przy każdej liczbie podawać źródło oraz wyraźnie oddzielać pomiar od szacunku i od zwykłego twierdzenia.
Odporność informacyjna społeczeństwa nie powstaje dzięki jednemu spektakularnemu zdarzeniu, lecz dzięki żmudnej pracy z danymi, weryfikacji i edukacji odbiorców.
Autor: Franciszek Kozłowski